Sécurité Natalia On-Premise
Architecture conçue pour passer un audit RSSI rapide en mode Strict. NIST SP 800-53 / ISO 27001 / ANSSI référencés.
3 modes contractuels — résumé
Les garanties sécurité dépendent du mode contractuel sélectionné à l'installation. Référence complète : matrice des modes contractuels.
Architecture déconnectée (mode Strict)
- → Aucune connectivité sortante requise pour le fonctionnement nominal.
- → Données traitées et stockées dans votre infrastructure exclusivement.
- → Logs locaux uniquement.
- → Pas de sous-traitant Natalia.
- → Pas de DPA art.28 à signer.
Chiffrement
At-rest
Chiffrement standard de l'industrie (algorithmes NIST SP 800-175B) appliqué à la configuration et au datastore de l'appliance.
In-transit
TLS 1.2+, certificats client-fournis ou auto-signés pour l'interface web locale.
Chiffrement PII
Chiffrement au niveau colonne (chiffrement standard de l'industrie, clé par tenant) pour les numéros de téléphone. Les numéros sont affichés masqués ; aucune interface ne restitue le numéro complet. La recherche s'effectue sur une empreinte non réversible, jamais sur le numéro en clair.
RBAC 4 rôles
Viewer
Lecture dashboard analytics.
Admin
Configuration et export.
Auditor
Lecture seule du journal d'audit.
Integrator
Gestion licence. Pas d'accès CDR.
Authentification & gestion des échecs de connexion
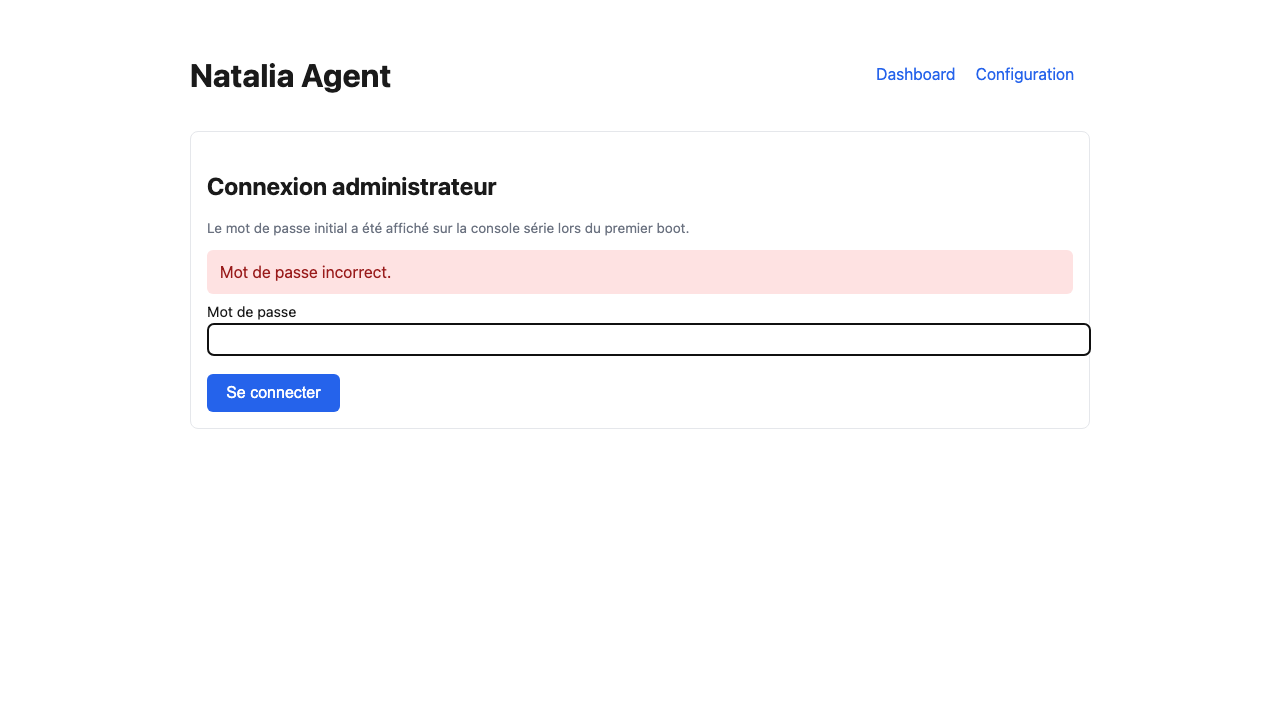
L'authentification est locale. Les échecs de connexion sont signalés explicitement à l'opérateur.
- → Hash de mot de passe robuste (recommandations OWASP).
- → Pas d'échec silencieux : chaque erreur est visible côté opérateur.
Audit log immuable
- → Chaque action sensible journalisée avec son horodatage.
- → Vérification d'intégrité cryptographique par chaîne de hashs.
- → Consultable par les auditeurs (rôle Auditor, lecture seule).
- → Rétention configurable (défaut 3 ans).
Licence & vérification d'intégrité
- → Vérification de licence cryptographique locale (Ed25519, NIST FIPS 186-5).
- → Aucune communication réseau requise pour la validation.
- → Période de grâce post-expiration (alerte préventive avant blocage).
- → Détection de manipulation horloge / rollback.
Hardening de la VM
- → Image VM minimaliste durcie (CIS Benchmark niveau 1).
- → Confinement des processus : pas d'élévation de privilèges, système en lecture seule, services isolés.
- → Pas de shell utilisateur, gestion via console série + interface web.
Réversibilité / portabilité
- → Export CDR standard (CSV, JSON).
- → Dump SQL standard.
- → OVA portable entre hyperviseurs.
RGPD art.17 — droit à l'effacement
- → Procédure d'effacement sélectif par extension (cascade sur tous CDR associés).
- → Certificat d'effacement émis.
Annexe RFP
- → Questionnaire RSSI pré-rempli (sur demande sous NDA, format CAIQ-Lite/SIG-Lite).
- → Lettre éditeur (engagement CVE disclosure, support sécurité, SBOM CycloneDX sur demande).
- → Référentiels : NIST SP 800-53 Rev.5 (AC/AU/SC/IR), ISO 27001:2022 Annex A, ANSSI Guide d'hygiène.